由LocationSpoofer生态展开对Andriod逆向学习
本文为一篇面向 Android 逆向、移动端安全与开发者调试人群,完整梳理基于 KernelSU / Magisk + LSPosed 的系统级环境伪装模块 LocationSpoofer 的工作原理、核心源码实现,并结合 Pixel 7 Pro版本Android 16真机上的完整部署过程,讲解配套的开发者选项绕过模块 DevModeHide 的实现机制。
一、引言
在 Android 生态中,开发者提供的“模拟位置”选项是系统级测试定位的官方入口。然而在现代商业环境下,各类反作弊与风控 SDK(如高德风控、腾讯安全、网易易盾等)早已将这一选项视为高风险特征:它们不仅能轻松读取 Location 对象上的 isFromMockProvider 标志,还会通过采集周边 Wi-Fi BSSID 列表、移动基站蜂窝指纹、附近 BLE 蓝牙信标,甚至对定位数据序列做傅里叶变换来识别规律性静态或线性模拟轨迹。
面对这一强度,仅靠切换“开发者选项 → 选择模拟位置应用”的传统方案已经无法满足开发调试需求。于是出现了以 Root 权限 + Xposed 注入为底座的“系统级虚拟定位”方案——在目标应用进程内部直接拦截并伪造与定位、网络环境相关的底层 API 返回,让应用在无法察觉的情况下获得与所选位置高度一致的虚假定位指纹。
1.1 简介
LocationSpoofer 是一款功能单一、专注于“纯定位”的系统级虚拟定位软件,需要 Root 与 LSPosed 环境支持。它基于 KernelSU / Magisk / APatch 获取底层 Root 权限,并借助 LSPosed框架注入目标进程,以极高的物理契合度拦截并伪造所有与定位、网络环境相关的底层 API 响应。
1.2 目标读者与前置知识
本文面向具备一定 Android 开发或逆向基础、希望深入了解系统级虚拟定位技术实现的读者,包括移动安全研究者、APP 逆向工程师、风控算法工程师,以及高校安全实验室与工作室的学习者。阅读前建议掌握 Android 四大组件、Binder 跨进程通信、ART 虚拟机与 DEX 执行的基本概念,理解 Root 权限与 SELinux 的作用边界,并具备基础的 Java/Kotlin 语法阅读能力。若暂不具备,建议先阅读 Android 官方架构文档与常见 Xposed/LSPosed 入门教程,再回到本文,会更容易把握 Hook 注入与进程分化的细节。
本文不是一份点击即用的“工具说明书”,而是希望读者在掌握原理之后,能够自己阅读 LocationHooker.kt 源码、复现关键 Hook 逻辑,并理解为什么系统级定位伪装需要“架构、物理模型、反检测、无线电环境、卫星信号”等多个维度协同才能生效。因此,全文以源码片段为线索展开,配合真机部署与日志验证,帮助读者建立“从代码到现象、从现象到原理”的完整闭环。
1.3 技术栈与学习路线全景
围绕 LocationSpoofer 生态,涉及的技术栈可以划分为四层:最底层是 Root 权限方案,包括 Magisk、KernelSU 与 APatch,它们决定进程能否获得提权能力;其上是 Zygisk 注入层,负责在 Zygote 孵化进程时将 Hook 逻辑注入到目标 App 进程;再往上是 LSPosed 框架,向模块开发者提供 XposedHelpers、XC_MethodHook 等标准化 Hook API;最上层才是 LocationSpoofer 与 DevModeHide 等具体业务模块。
对初学者而言,建议按“系统架构→Hook 原理→反检测对抗→真机部署”的顺序学习:先理解 LocationSpoofer 的宿主/配置通道/Hook 核心三段式结构,再深入研究 Zygisk 与 LSPosed 的注入与拦截机制,接着理解调用栈清洗、Mock 抹除等反检测手段为什么必要,最后在 Pixel 真机上亲手完成部署与日志验证。这一条路径既涵盖了 Android 底层原理,也贴合真实的移动安全攻防场景,是工作室项目一个较为完整的进阶方向。
1.4 本文结构与阅读指引
为便于读者按需阅读,本文的结构可以概括为“总—分—实战—延伸”四个层次。第一章为总起,交代背景、目标读者与技术栈全景;第二章从系统架构与技术原理入手,说明 LocationSpoofer 为什么需要宿主、配置通道与 Hook 核心三段式,并剖析 Root 权限体系与 Android 定位框架;第三章深入到 LocationHooker.kt 源码,讲解注入入口、反检测 Hook、坐标系翻译、OU 抖动、Mock 标志抹除与高德 SDK 专属 Hook;第四章转向真机实战,完整记录环境验证、安装、作用域配置、关键参数与常见故障排查;第五章讲解配套的 DevModeHide 绕过模块;第六章为合规提示,第七章收束全文。
对时间有限的读者,建议优先阅读第二章的 2.8 与第三章的 3.7、3.8,这两节分别回答“定位框架如何运作”与“Hook 为什么能在不改 APK 的情况下生效”,是理解整个生态的两把钥匙;对需要上手的读者,则建议直接对照第四章的步骤在真机上复现,遇到问题再回到相应原理章节查阅。全文代码片段均以注释保留原文要点,正文中“人话”式的解释用于辅助理解,专业术语则尽量给出英文原名,方便读者进一步检索官方文档。
1.5 定位技术演进与合规边界
Android 的“模拟位置”能力从早期就存在于开发者选项中,最初只是方便应用开发者测试。随着移动互联网与 LBS 服务普及,虚拟定位从开发辅助演变为风控对抗的焦点:一方面,外卖、打车、打卡、游戏等应用依赖真实位置提供差异化服务,位置真实性直接影响商业规则;另一方面,也催生了以绕过位置校验为目的的黑灰产。正因为这种背景,LocationSpoofer 官方 README 反复强调其仅用于学习研究与合法合规测试,使用者不得用于欺诈、绕过平台规则或任何违法违规活动。
本文写作的目的,是帮助读者理解系统级定位伪装背后的 Android 底层机制,属于技术研究与学习范畴。读者在学习过程中应始终秉持合规意识:在合法拥有的设备上、在合规的测试环境中研究,不针对任何真实业务系统做破坏性测试,不将相关技术用于牟利或侵害他人权益。技术的价值取决于使用目的,本文默认读者具备这一判断力。
二、 系统架构与技术原理
2.1 总体架构
LocationSpoofer 采用 MVVM 架构,并借助 Root 权限规避 Android 11 及以上版本的包可见性隔离与 SELinux 策略限制,实现“零权限跨进程配置传递”。整个系统分为三个主要部分:
- 宿主 App:负责地图选点、路线规划、配置管理,内置高德/百度 3D 地图与 Google Maps,通过悬浮窗摇杆提供实时坐标微调。
- 配置通道:宿主 App 借助 Root 权限将配置以 JSON 形式写入 /data/local/tmp 下的配置文件,并赋予 777 权限及 shell_data_file SELinux 上下文,供被注入的目标进程读取。
- 目标 App 进程内的 LocationHooker:这是 LSPosed 注入的 Hook 核心,负责拦截定位、无线电环境、卫星状态等各类 API 并返回伪造值。
2.2 配置传递机制
官方文档特别说明了为何不使用 ContentProvider 作为配置通道:在沙盒内运行时,由于 Android 11+ 包可见性与 SELinux 策略,ContentProvider 会导致主线程卡顿并产生 Failed to find provider info 错误。因此采用 Root 写文件的方式——宿主将配置写入 /data/local/tmp/locationspoofer_config_fork.json,目标沙盒内的 LocationHooker 启动一个后台守护线程,每 1000ms 异步读取该文件并缓存到 Volatile 内存。主线程 Hook 方法读取配置时永远是 0-I/O 延迟,彻底避免因频繁读配置导致的目标 App 界面丢帧与卡顿。
2.3 高保真 GPS 物理引擎与随机游走抖动
真实 GPS 芯片输出的坐标因电离层闪烁、多径效应与接收机噪声,天然具有高斯分布的白噪声。若直接返回静态坐标或机械直线坐标,极易被反作弊检测。LocationSpoofer 引入 Ornstein-Uhlenbeck高斯随机游走物理模型生成自然位置抖动,其状态方程为 dXt = −αXt·dt + σdWt,其中 σ 为漂移强度,α 为均值回归系数,模块设定为 0.05,即每秒将当前漂移拉回 5%。该模型既产生符合物理规律的低频缓慢漂移,又使漂移量在 3-Sigma 原则下严格有界硬性限制在 4 米内,防止漂移无限发散引发“位置瞬移”告警。
在步行或跑步模式下,引擎还会沿当前移动方向的正交横向,按步频周期的统计概率施加 0.15·N(0,1) 米的高斯横向位移,模拟真实人行时身体左右晃动的步态特征;精度值与海拔高度也在基准值附近做布朗运动式缓慢波动,模拟大气对流层延迟与卫星几何分布变化。
2.4 全方位反检测套件
LocationSpoofer 内置一套相对完整的反检测逻辑,核心目标是在调用链、类加载与底层标志三个层面抹除模拟特征:
- 深度调用栈清洗:动态拦截 Throwable.getStackTrace 与 Thread.getStackTrace,一旦发现调用栈中包含 de.robv.android.xposed、io.github.libxposed、lsposed 等敏感调用帧,自动抹除,使反作弊 SDK 无法在调用链回溯中发现 Xposed 框架。
- 类加载隔离:Hook Class.forName 与 ClassLoader.loadClass,对上述敏感类名的查询直接抛出 ClassNotFoundException。
- Mock 属性彻底抹除:将 Location.isFromMockProvider() 与 Location.isMock() 的返回值强制覆写为 false;针对 Android 12/13+ 系统,通过反射强制将 Location 内部私有字段 mMock 与 mIsFromMockProvider 写为 false,并移除 Extra Bundle 中可能残留的 mockLocation 标记。
- AppOps 与 Settings 拦截:拦截 AppOpsManager 的 OP_MOCK_LOCATION(58)权限查询,强制返回 MODE_IGNORED;拦截 Settings.Secure 中 mock_location 与 allow_mock_location 的读取,返回 0。
- Provider 伪装:将虚拟的 mock / test / fake 定位 Provider 统一重命名为系统原生 gps 提供者。
2.5 无线电环境克隆与空间热力插值
大多数反作弊 SDK 会采集周边无线电指纹。若定位到北京,但手机扫描出的 Wi-Fi 列表全在用户上海的家中,瞬间就会被标记异常。LocationSpoofer 提供环境扫描器(EnvironmentScanner),支持后台以 10 秒间隔保存真实物理世界中的 Wi-Fi 接入点(SSID/BSSID/RSSI/频率/信道/标准)、基站小区信息如GSM、WCDMA、CDMA、LTE、5G NR 的MCC/MNC/LAC/CID/TAC/PCI/NCI 及信号强度等与附近 BLE 蓝牙信标。
当虚拟定位在地图上运动时,系统会在 Room 本地数据库中检索 50 米范围内的历史采集点,使用反距离加权插值,以 wi = 1/di² 为权重对周边 Wi-Fi RSSI、蜂窝 dbm 及蓝牙 RSSI 动态插值,使信号在后台平滑衰减与增强,避免指纹突变。对于无本地数据的区域,采用 TP-Link、Huawei、ZTE、Xiaomi、Cisco 等真实品牌路由器的合法 OUI前缀生成虚拟 BSSID;亦可配置 WiGLE 与 OpenCellID API Key,在线拉取全球指定经纬度周围的真实热点与基站数据。
2.6 卫星矩阵与 NMEA 协议生成器
针对对 GNSS 底层信号做硬核校验的 App,LocationSpoofer 会 Hook GnssStatus 类,模拟多达 20+ 颗包括 GPS、北斗、GLONASS 的卫星分布矩阵,注入真实 PRN、信噪比、俯仰角、方位角,并正确汇报 usedInFix 状态;同时劫持 OnNmeaMessageListener,根据当前模拟位置、航向、速度与卫星,在内存中动态拼装符合国家标准的 $GPGGA、$GPRMC、$GPGSA、$GPGSV 语句并计算校验和实时输出。
2.7 Root 权限体系:Magisk、KernelSU 与 APatch
LocationSpoofer 需要“零权限跨进程配置传递”,这意味着它必须能在 Android 11+ 的包可见性隔离与 SELinux 限制下,以 shell 权限向 /data/local/tmp 写入配置。因此,一个可靠且可被 LSPosed 依赖的 Root 环境是整个方案的地基。目前主流方案有三类:Magisk 通过修改 ramdisk 与 overlay 实现 systemless Root,其 Zygisk 子模块能够在不改动 system 分区的情况下注入 Zygote;KernelSU 则以内核模块方式实现 Root,将授权逻辑下沉到内核态,安全性更高,但要求内核可自定义;APatch 结合内核补丁与用户态方案,适合部分无法刷入 KernelSU 的设备。
在本文的 Pixel 7 Pro(Android 16)示例中,采用的是 Magisk 30.7 + Zygisk Next 1.5.2 的组合:Zygisk Next 以 zygisksu 模块的形式加载 libzygisk.so,在 Zygote 阶段完成注入,再由 LSPosed负责接管模块的加载与作用域分发。需要特别说明的是,不同 Root 方案的进程注入路径不同——Magisk 依赖 Zygisk,KernelSU 则通过内核态注入,因此在验证时检查的内存映射路径也会略有差异,读者应结合自身环境判断。
2.8 Android 定位框架体系剖析
要理解 LocationSpoofer 为什么需要同时 Hook 那么多类,就要先看清 Android 定位框架的数据流。应用层通过 LocationManager 发起定位请求,经由 LocationManagerService 派发给不同的 LocationProvider;GPS 原生定位由 gps HAL 与底层 GNSS 芯片驱动,网络定位则由 network/fused provider 结合 Wi-Fi、基站与传感器数据融合得到。最终结果以 android.location.Location 对象返回给应用。风控 SDK 正是沿这条链路逐层采集信息:不仅读取经纬度,还读取 Provider 名称、isFromMockProvider 标志、精确度、海拔、卫星数量,甚至监听 OnNmeaMessageListener 获取原始 NMEA 语句。
因此,一个“足够真实”的虚拟定位必须在这一链条的每一环都保持一致:Location 对象本身要返回正确的坐标与 Provider,isFromMockProvider/isMock 标志要被抹除,Settings.Secure 中的 mock_location 与 allow_mock_location 要被拦截,AppOps 的 OP_MOCK_LOCATION 权限查询要返回未授权,卫星状态与 NMEA 语句还要与当前位置、航向、速度协同。任何一环出现“坐标在北京、Wi-Fi 在上海、卫星数量异常”的矛盾,都会立刻暴露。这也解释了 LocationSpoofer 为何要构建从 GPS 物理引擎、反检测套件到无线电环境克隆的完整体系,而不是只 Hook 一个 getLatitude。
2.9 配置传递的进程内实现细节
2.2 节说明了模块采用 Root 写文件 + 后台轮询读取的配置通道,这里补充其进程内的实现细节。宿主以 shell 权限把 JSON 写入 /data/local/tmp/locationspoofer_config_fork.json 并设置 777 权限,目标进程内的 LocationHooker 会启动一个 ConfigPoller 守护线程,以 1000ms 为周期异步读取该文件,解析后缓存到一个用 Volatile 关键字修饰的字段中。Volatile 保证主线程在读取配置时看到的是最新已发布的值,同时避免不必要的锁竞争;由于配置读取全部发生在后台守护线程,主线程的 Hook 方法拿到的总是内存中的缓存副本,因此可以达到 0-I/O 延迟。
这套设计的价值在于彻底隔离“配置同步”与“业务 Hook”两条路径。如果每次调用 getLatitude 都去读文件,不仅会产生磁盘 I/O 与序列化开销,还可能因主线程阻塞导致目标 App 界面丢帧甚至 ANR;而把配置读入内存后,业务线程只做一次无锁读取,代价极小。值得注意的是,配置文件的写与读之间可能存在毫秒级延迟,因此宿主在修改坐标后,目标 App 的定位结果并不会立刻变化,通常需要等待下一次轮询周期。理解这一机制,有助于排查“改了配置但位置没变”这类问题时,先确认是否已超过一个轮询周期再下结论。
2.10 反检测的技术边界与现实局限
需要客观看待的是,任何反检测手段都有其边界,LocationSpoofer 也不例外。首先,它的核心能力集中在 Java 层的 API 返回值伪装,对于下探到 Native 层、内核层乃至硬件层的检测,单纯依赖该模块是不够的,这也是后文要引出 Shamiko、Magisk DenyList 等配套方案的原因。其次,风控技术是持续迭代的:SDK 可能更新检测算法、增加新的信息维度,因此模块的维护者需要不断跟踪、适配,不存在“一劳永逸”的伪装。
从工程视角看,这套生态也暴露出一个普遍规律:攻防双方都在不断增加信息采集与隐藏的维度,最终比拼的是“谁掌握的信息更全、谁的环境更一致”。对于逆向学习者,理解这种不对称博弈比记住某个具体 Hook 更有价值——它决定了一个系统级模块为何要做成如此复杂的“全链路伪装”,而非简单返回一个坐标。
此外,该方案还规避了 ContentProvider 在沙盒环境中的诸多限制。Android 11 起引入的包可见性(Package Visibility)要求应用在访问其他包组件前先声明可见性,而 SELinux 策略又对跨进程通信施加了额外约束;在部分环境中,跨进程调用 ContentProvider 还可能触发主线程 Binder 调用导致卡顿。Root 写文件的方式绕开了这些约束,代价是需要 Root 权限——这正是 LocationSpoofer 定位为“系统级”模块的根本原因之一。
第三章 LocationHooker.kt代码解释
LocationHooker.kt 是模块在目标 App 进程内运行的 Hook 核心,位于源码路径 app/src/main/java/com/suseoaa/locationspoofer/xposed/LocationHooker.kt。本节基于该源码的关键片段,讲解其核心实现。
3.1 注入入口与进程区分
LocationHooker 继承 XposedModule,通过 onPackageReady 回调接收目标包名与类加载器,进入 handleLoadPackage。代码会读取 /proc/self/cmdline 判断当前进程名,以区分系统服务器(system_server)与普通应用:
override fun onPackageReady(param: XposedModuleInterface.PackageReadyParam) {
val pkg = param.packageName
val classLoader = param.classLoader
handleLoadPackage(pkg, classLoader)
}
fun handleLoadPackage(pkg: String, classLoader: ClassLoader) {
val isSystemServer = (pkg == "android") || (processName == "system_server")
// 反检测: 必须在其他 Hook 之前安装, 隐藏 Xposed 环境
hookAntiDetection(classLoader)
hookLocationAPIs(classLoader, pkg)
hookGnssStatus(classLoader)
if (!isCoreSystemProcess) {
hookWifiEnvironment(classLoader); hookCellEnvironment(classLoader)
hookConnectivityLayer(classLoader); hookBluetoothLE(classLoader)
}
readConfig() // 注入完成后立即预启动 ConfigPoller 守护线程
}
值得注意的是,源码注释指出:此前 ConfigPoller 只在 readConfig() 被 Hook 调用时才启动,但若目标 App 从不调用被 Hook 的方法(例如高德地图自身不调用 AMapLocationClient.getLatitude),守护线程就永远不会启动;因此现在改为注入时就立即启动,确保每个被注入进程都有 ConfigPoller 在运行。
3.2 反检测 Hook
反检测的安装必须早于所有业务 Hook,以保证后续任何调用栈都不会泄漏 Xposed 帧。代码采用精确匹配的类名白名单,拒绝使用宽泛的 contains 匹配,以避免误杀正常类:
// 1. 堆栈帧过滤: 过滤精确匹配的 Xposed 类名
XposedHelpers.findAndHookMethod("java.lang.Throwable", classLoader, "getStackTrace",
object : XC_MethodHook() {
override fun afterHookedMethod(param: MethodHookParam) {
val filtered = (param.result as? Array<StackTraceElement>)
?.filter { it.className !in xposedClassNames }?.toTypedArray()
if (filtered != null) param.result = filtered
}
})
// 2. Class.forName 精确拦截
XposedHelpers.findAndHookMethod("java.lang.Class", classLoader, "forName",
String::class.java, Boolean::class.javaPrimitiveType, ClassLoader::class.java,
object : XC_MethodHook() {
override fun beforeHookedMethod(param: MethodHookParam) {
if (param.args[0] as? String in xposedClassNames) throw ClassNotFoundException()
}
})
// 4. AppOps OP_MOCK_LOCATION 拦截: 让对方以为未被授权模拟位置
val isMockOp = (opArg is Int && opArg == 58) || (opArg is String && opArg == "android:mock_location")
if (isMockOp) param.result = 1 // MODE_IGNORED
3.3 坐标系翻译
一个关键设计决策是坐标系的处理。官方源码注释明确指出:在中国大陆,系统 GPS HAL 层已内置 GCJ-02 强制加偏(国家测绘法规要求),因此 android.location.Location.getLatitude() 在中国设备上实际返回的是 GCJ-02 坐标,而非 API 文档声称的 WGS-84。所有中国地图 App(高德/腾讯/百度)都基于这一事实编写——它们从 Location 拿到坐标后不会再做 WGS-84 到 GCJ-02 的转换,而是直接使用。若返回真正的 WGS-84,App 会把它当作 GCJ-02 直接传给地图 SDK 渲染,由于两者间存在约 300–500 米的非线性偏移,地图上会出现固定偏移。
为此,模块在配置中针对每个目标 App 单独指定坐标系GCJ-02 / WGS-84 / BD-09,并在 Hook 时做对应换算。例如,百度坐标系BD-09是百度在 GCJ-02 基础上施加的二次偏移坐标系,若将 GCJ-02 坐标直接传入百度 SDK,会产生约 100–500 米的固定偏移。代码实现如下:
// GCJ-02 -> WGS-84
private fun gcj02ToWgs84(gcjLat: Double, gcjLng: Double): Pair<Double, Double> {
if (gcjLng < 72.004 || gcjLng > 137.8347 || gcjLat < 0.8293 || gcjLat > 55.8271)
return Pair(gcjLat, gcjLng)
val dLat = gcjTransformLat(gcjLng - 105.0, gcjLat - 35.0)
val dLng = gcjTransformLng(gcjLng - 105.0, gcjLat - 35.0)
// ... 球面修正计算, 见原实现
return Pair(gcjLat - mLat, gcjLng - mLng)
}
// GCJ-02 -> BD-09
private val BD_PI = Math.PI * 3000.0 / 180.0
private fun gcj02ToBd09(gcjLat: Double, gcjLng: Double): Pair<Double, Double> {
val x = gcjLng; val y = gcjLat
val z = sqrt(x * x + y * y) + 0.00002 * sin(y * BD_PI)
val theta = Math.atan2(y, x) + 0.000003 * cos(x * BD_PI)
return Pair(z * sin(theta) + 0.006, z * cos(theta) + 0.0065)
}
3.4 OU 抖动引擎实现
抖动引擎会在目标进程内部独立维护漂移状态,采用 Ornstein–Uhlenbeck(OU)过程 生成带均值回归的随机偏移,公式:
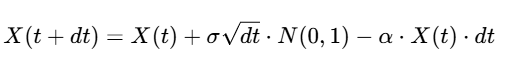
参数配置:
。
代码层的实现(kotlin):
private fun getJitteredLocation(baseLat: Double, baseLng: Double): Pair<Double, Double> {
// 计算距离上一次调用的时间间隔dt,单位秒,限制区间0.01~5.0,防止间隔异常
val dt = ((System.currentTimeMillis() - hookLastCallTime) / 1000.0).coerceIn(0.01, 5.0)
val sigma = 0.000002; val alpha = 0.05
// 纬度方向OU漂移更新,结果强制钳位到边界
hookDriftLat = (hookDriftLat + sigma * sqrt(dt) * rng.nextGaussian()
- alpha * hookDriftLat * dt).coerceIn(-0.000004, 0.000004)
// 经度方向OU漂移更新
hookDriftLng = (hookDriftLng + sigma * sqrt(dt) * rng.nextGaussian()
- alpha * hookDriftLng * dt).coerceIn(-0.000004, 0.000004)
// 在基准坐标上叠加漂移量,返回抖动后的位置
return Pair(baseLat + hookDriftLat, baseLng + hookDriftLng)
}
通俗解释:OU 过程区别于普通纯随机高斯噪声,它自带均值回归特性,偏移不会无限累积,模拟真实 GPS 微小抖动;真实 GPS 定位本身就存在小幅、缓慢收敛的随机误差,以此降低被应用识别为固定虚拟点位的风险。
3.5 Location API Hook 与 Mock 标志抹除
模块对 android.location.Location 的 getLatitude、getLongitude、getAccuracy、getAltitude 逐一 Hook,按目标 App 配置的坐标系返回相应坐标,并叠加抖动;同时抹除模拟标志:
// 抹除 isFromMockProvider / isMock
XposedHelpers.findAndHookMethod("android.location.Location", classLoader,
"isFromMockProvider", antiMockHook) // Android 6~11
XposedHelpers.findAndHookMethod("android.location.Location", classLoader,
"isMock", antiMockHook) // Android 12+
// Android 13 专项: 直接对字段写 false
XposedHelpers.setBooleanField(loc, "mMock", false)
XposedHelpers.setBooleanField(loc, "mIsFromMockProvider", false)
extras?.remove("mockLocation"); extras?.remove("isMock")
extras?.putInt("satellites", config.optInt("satellite_count", 10))
同时拦截 Settings.Secure 的 mock_location / allow_mock_location 读取返回 0,以及 Location.getProvider 与 LocationManager.getProviders:将含 mock/test/fake 的提供者名称替换为 gps,并从提供者列表中移除这些伪造提供者。
3.6 高德 SDK 专属 Hook
针对高德定位 SDK,模块采用findClassIfExists做安全类查找:该方法会先判断目标类是否存在,只有类加载成功才继续后续 Hook 逻辑,避免在微信小程序子进程这类未加载高德 SDK 的进程中抛出ClassNotFoundException,导致整个 Hook 流程中断。
模块找到AMapLocation类后,对AMapLocation.getLatitude、AMapLocation.getLongitude方法进行 Hook 注入,让 SDK 读取到的经纬度和系统原生Location定位数据保持同步,同时附加位置抖动,降低特征识别风险。
针对更深层的 SDK 反检测逻辑,模块会抹除AMapLocation.getMockData()的标记返回值,并且补充注入地址相关字段;该处理可以规避 SDK 自带的虚拟定位标记检测,同时避免云端地址解析失败时抛出Location fetch failed空指针异常。
3.7 Hook 机制与 ART 虚拟机原理
LSPosed 之所以能在不改动 APK 的情况下拦截方法调用,核心依赖 ART 虚拟机的可插桩机制。ART 中每个 Java 方法在运行前会被编译为机器码或解释执行的字节码,Xposed/LSPosed 通过修改方法的 ArtMethod 结构,将入口替换为一段跳转桩,使得调用进入 Hook 层后再跳回原方法。XC_MethodHook 提供的 beforeHookedMethod 与 afterHookedMethod 回调,分别对应在原方法执行前与执行后介入,开发者可以在此修改参数、篡改返回值或彻底替换实现。
理解了这一点,就能明白为什么代码中大量使用 findAndHookMethod 指定类名、方法名与参数类型,以及为什么“类加载时机”如此重要。LSPosed 在目标进程的指定 ClassLoader 中查找类,若类尚未加载或存在于未初始化的 ClassLoader,findAndHookMethod 会失败。这也是 LocationSpoofer 在 3.6 节使用 findClassIfExists 进行安全查找的原因——例如在微信小程序子进程中,高德 SDK 的 AMapLocation 类可能根本没有被加载,直接 Hook 会抛出 ClassNotFoundException。ART 的“类懒加载”机制要求 Hook 作者必须对目标类的加载时机保持敏感。
3.8 反检测的攻防对抗视角
反作弊与反检测本质上是一场持续的攻防对抗。LocationSpoofer 所做的“深度调用栈清洗、类加载隔离、Mock 标志抹除、AppOps/Settings 拦截、Provider 伪装”,对应的是第一代风控 SDK 常见的检测手段。但随着对抗升级,更新的检测思路开始出现:部分 SDK 不再信任 Java 层返回的 Location 对象,而是下沉到 Native 层,通过 JNI 直接读取系统属性、遍历 /proc 下的进程与模块信息、检查 /system/bin/su、/data/adb 等路径是否存在;有的甚至使用 Frida 特征检测、eBPF 内核态监控或可信执行环境(TEE)来确认代码完整性。
这意味着单靠一个 Java 层的 Hook 模块,无法覆盖所有检测维度。LocationSpoofer 的定位是“专注纯定位”的环境伪装,因此它把 Java 层的坐标、标志、Provider、卫星、Wi-Fi、基站等维度做得足够逼真;而针对更深层的 Root 特征检测,则需要与 Shamiko、Magisk DenyList 等方案配合,隐藏 Zygisk、LSPosed 与 su 二进制。读者在学习时应建立分层防御的观念:Java 层 Hook 负责行为伪装,Native 层与内核层负责隐藏环境特征,两层配合才能形成较完整的防线。
3.9 LocationHooker 的 Hook 点全景与设计权衡
综合前几节可以看到,LocationHooker 的 Hook 点可以归纳为五组:入口与进程区分、反检测、定位数据、环境指纹、以及 GNSS 状态。每组 Hook 点各司其职,共同构成一条从“拿到坐标”到“把坐标伪装得像真实环境”的完整链路。
从工程角度看,设计这类 Hook 模块需要平衡几个权衡。其一是“覆盖面”与“稳定性”:Hook 的类越多,越可能触发副作用或与目标 App 自身的逻辑冲突,因此模块只在目标 App 进程中启用必要 Hook,并区分 system_server 与普通应用,避免在核心系统进程中做高风险修改。其二是“精确性”与“兼容性”:反检测类名使用精确匹配白名单而非 contains 模糊匹配,就是为了避免误伤正常类;坐标系则针对每个 App 单独指定,而非全局一刀切,以适配不同地图服务商的加密差异。其三是“性能”与“真实度”:抖动引擎既要产生符合物理规律的漂移,又要把计算开销控制在可接受范围,OU 过程的参数(σ、α)与硬边界正是这一平衡的结果。
理解这些设计权衡,比记住具体代码更有意义。读者在阅读其他 Xposed/LSPosed 模块源码时,可以带着“它 Hook 了哪些点、为什么选这些点、如何取舍覆盖与稳定”的视角去分析,从而更快抓住模块的设计意图,也更容易发现潜在的问题与改进空间。
3.10 从源码到逆向实战的启示
阅读 LocationHooker.kt 的过程,本身就是一次很好的 Android 逆向训练。这份源码展示了几个可供借鉴的思路:其一,先通过 /proc/self/cmdline 判断进程身份,再决定执行哪部分 Hook,这是区分系统进程与应用进程的通用做法;其二,反检测 Hook 必须最先安装,以保证后续任何调用栈都不泄漏框架特征,这体现了“时序敏感”的工程意识;其三,大量使用 findAndHookMethod 并对方法签名保持精确,反映了对 ART 方法查找机制的准确把握。
对工作室的学习者而言,建议在读完源码后尝试做几个小实验来巩固理解:例如修改抖动参数观察轨迹变化、自行实现一个简单的 Settings 拦截 Hook、或尝试对一个开源 Demo App 做定位 Hook。这些实验并不复杂,却能让你真正掌握 XposedHelpers 的用法、理解 Hook 的生效时机与类加载依赖,从而把“看懂”变成“会用”。这也是从“读者”走向“实践者”最关键的一步。
四、 真机配置实战(Pixel 7 Pro / Android 16)
本章以一台 Pixel 7 Pro(Android 16)真机为例,记录从环境准备到虚拟定位生效的完整过程。整个过程使用 adb 通过 USB 连接真机,执行命令时用 -s 29191FDB300A3P 指定设备。
4.1 环境准备与验证
第一步是确认 Root、Zygisk 与 LSPosed 三层环境均处于激活状态。本示例环境中:
- Root 管理器:Magisk30.7;
- Zygisk:Zygisk Next 1.5.2模块 zygisksu,负责 Zygisk 注入;
- Xposed 框架:LSPosed v2.2.1模块 zygisk_lsposed,libxposed 服务模式。
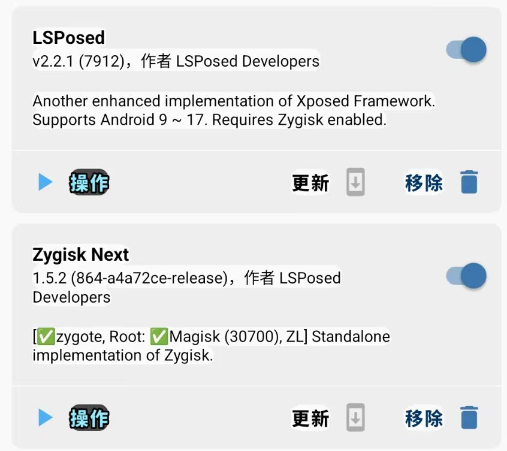
关键验证点:
先说明:Zygote 是 Android 系统的核心孵化进程,所有 APP 进程都是它 fork 出来的,我们要先拿到它的 PID,再看内存映射。 查找 Zygote 的方法(ADB 里执行):
# 第一步:进入手机shell
.\adb.exe shell
# 第二步:在手机里面查zygote(安卓内部自带grep)
ps -A | grep zygote
一般会看到 zygote/zygote64(64 位安卓),记下它的PID数字。
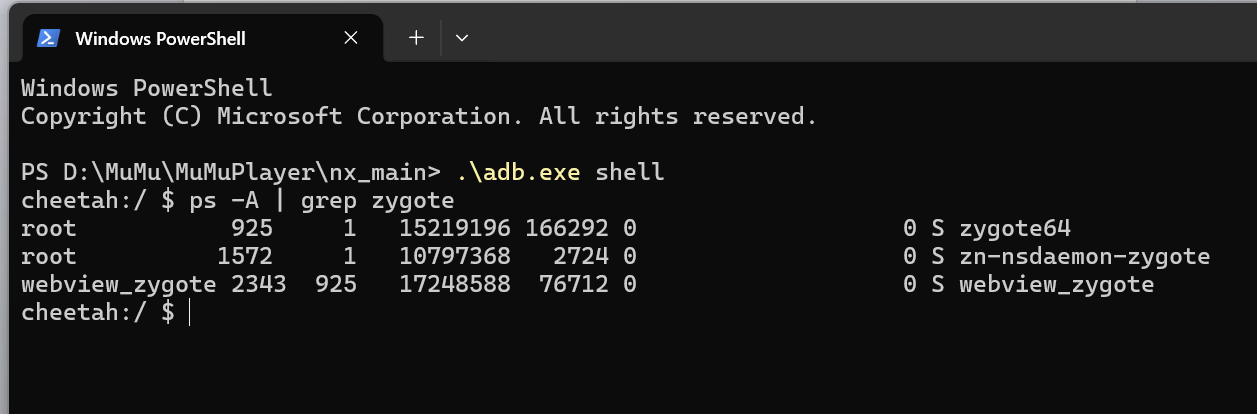
拿到 PID 之后,检查 zygote 进程的内存映射 /proc/<pid>/maps,确认里面加载了 /data/adb/modules/zygisksu/lib64/libzygisk.so;
同时确认 lspd 守护进程正常运行、/data/adb/lspd/config 配置目录已经生成,就代表 Zygisk 和 LSPosed 环境正常生效
通俗解释: Zygote 相当于安卓的母体进程,Zygisk 就是先注入这个母体进程,后续由它孵化出来的所有 App 进程,自动带上 Hook 能力;如果 zygote 里没有 libzygisk.so,模块就没法注入 App,LSPosed 直接失效。
4.2 安装LocationSpoofer
我们通过 ADB 把 APK 文件上传到真机临时目录,再以 root 权限执行安装;-s 参数用来指定目标设备,避免多设备同时连接时选错设备。
说明:示例里 29191FDB300A3P 是真机序列号,你可以用
.\adb.exe devices
查询自己设备的序列号,替换成自己的。第一条命令:把电脑本地的 APK 推送到手机 /data/local/tmp/ 临时目录(这个目录读写权限比较宽松,适合放临时安装包),在终端输入
adb -s 29191FDB300A3P push LocationSpoofer-global-arm64-v8a-v3.0.1.apk /data/local/tmp/.
第二条命令:进入 root 环境,执行 pm 安装,-r 参数代表覆盖安装,保留软件原有配置,适合升级版本
adb -s 29191FDB300A3P shell su 0 -c "pm install -r /data/local/tmp/locationspoofer.apk"
4.3 LSPosed 激活与作用域配置
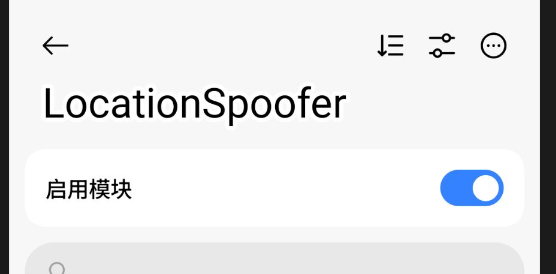
LocationSpoofer 需要在 LSPosed Manager 中启用为模块,并在作用域中勾选需要进行定位伪装的目标应用以及系统框架。配置完成后需强行停止目标 App 或重启手机,使其加载 Xposed Hook 逻辑。
验证注入:启动目标 App 后,通过 ps -A 与 /proc/<pid>/maps 检查其进程是否被注入 LSPosed 框架;查看 /data/adb/lspd/log 下的 verbose 日志,确认出现 started lspd 与 LSPosed Main 入口日志。
4.4 关键配置项说明
LocationSpoofer 的配置以 JSON 写入共享文件,其中几项与“能否在高德生效”高度相关:
配置项 |
含义 |
对生效的影响 |
system_hook_packages |
需要系统级 Hook 的包名列表 |
必须填入目标应用。如果这里漏填,模块根本不会去拦截这个 App 的定位请求,伪装直接失效;相当于告诉模块:你要盯紧哪些 App |
app_coordinate_systems |
每个 App 独立坐标系(GCJ-02 / WGS-84 / BD-09) ・WGS-84:GPS 原始标准坐标,国际通用 ・GCJ-02:国内测绘局加密后的国标,国内绝大多数地图在用 ・BD-09:百度地图二次加密坐标系 |
坐标系选错,会出现几百米甚至上千米的固定偏移。人话:不同地图用的坐标标准不一样,GPS 原始坐标、国内地图坐标不是一套,选错了你设的地点和地图上显示的位置对不上 |
active |
模拟是否开启 |
false 的时候完全不注入任何虚拟定位数据,等于直接关闭伪装;想要生效必须设为 true,是总开关 |
enable_jitter |
是否启用高斯抖动 |
关闭之后,轨迹是非常顺滑、固定不变的点位,很容易被算法检测出来是虚拟定位;人话:开启抖动就是给定位加一点点微小随机偏移,模仿真实 GPS 信号的微小波动,看起来更像真人拿着手机在移动 |
satellite_count |
伪造卫星数量 |
用来向 GnssStatus、NMEA 定位信息里注入伪造卫星数据。人话:很多 App 会检查当前搜到多少颗卫星,如果卫星数量写得不合理,App 一眼就发现定位是假的,这个参数用来骗过卫星状态检测 |
mock_wifi / mock_cell |
是否伪造 Wi-Fi / 基站 |
如果不开启,App 会读取手机真实的 Wi‑Fi、基站信号指纹。很多地图应用会结合基站、WiFi 辅助定位,一旦真实信号和虚拟位置对不上,就判定定位异常,伪装失效 |
表 4-1 LocationSpoofer 关键配置项
- APP 内可视化查看 打开 LocationSpoofer 主程序,进入设置页面,界面会加载并解析这份 JSON 配置,以图形化方式展示包名列表、坐标系、总开关等参数,适合快速核对配置是否填写正确。
- 直接读取原始 JSON 文件 模块会将配置持久化到设备的共享存储文件。可以通过 ADB 拉取该配置文件到电脑,使用记事本、VS Code 打开,直接查看原始 JSON 键值;适合调试、排查配置解析异常。
配套 ADB 拉取命令示例:
.\adb pull /sdcard/locationspoof_config.json D:\cxdownload
4.5 地图生效问题
真机调试时遇到过如下现象:LocationSpoofer 已在 LSPosed 内激活,但目标地图应用虚拟定位不生效。主要排查方向分为三点:
一是目标应用进程缺少 android:mock_location 模拟定位权限,AppOps 权限状态为 deny;
二是 LSPosed 作用域没有勾选系统框架与目标应用,Hook 逻辑无法注入对应进程; 三是系统层面 allow_mock_location 开关未开启。
对应的处理方案:在 LSPosed 作用域勾选系统框架与目标 App;必要时通过 AppOps 授予其 mock_location 权限;配置完成后彻底杀掉目标应用后台进程,重新启动。该问题在不同机型、Android 版本上表现存在差异,需要结合日志与配置逐项排查验证
4.6 常见故障排查清单
结合真机调试中较常见的问题,可以整理出如下排查思路。其一,虚拟定位完全不生效:优先检查 LSPosed 中模块是否已启用、作用域是否勾选了目标应用与系统框架,再确认配置文件中的 active 是否为 true,以及 system_hook_packages 是否包含目标包名。其二,地图上出现几百米的固定偏移:通常是 app_coordinate_systems 坐标系选择错误,需要根据地图服务商将坐标系统一为 WGS-84、GCJ-02 或 BD-09,并确认宿主导入坐标的基准与目标 App 一致。
其三,Hook 注入失败、日志报 ClassNotFoundException 或 findAndHookMethod 失败:应检查目标 App 是否在作用域内、Zygisk Next 与 lspd 是否正常运行、进程是否被正确注入,必要时查看 /data/adb/lspd/log 的 verbose 日志。其四,开启 enable_jitter 后位置仍被判定为固定点:可能是抖动幅度设置过小或 dt 被钳位到异常区间,也可能是卫星数量、Wi-Fi/基站指纹与位置不匹配导致的综合异常。最后,建议每次修改配置后彻底杀掉目标 App 进程或重启手机,确保新的 Hook 规则与配置真正生效。
4.7 真机调试与日志分析技巧
定位类问题往往难以从表象直接判断根因,需要借助日志与系统状态逐层验证。最常用的手段是 adb logcat:通过 --pid 参数过滤目标 App 进程的日志,重点关注 ClassNotFoundException、定位回调、getMockData 调用堆栈等关键字;同时可用 ps -A 查看进程是否存在,用 cat /proc/<pid>/maps 确认 libzygisk.so 与 lspd 相关 so 是否已加载,判断注入是否成功。对于配置问题,可用 adb pull 将 JSON 配置文件拉到电脑,用文本编辑器核对键值与坐标系。
此外,LSPosed 模块自身通常带有日志面板,能直观显示类查找结果、Hook 方法是否挂载成功、注入的坐标与抖动参数,是判断“模块是否真的在干活”的第一手证据。建议养成“先看注入、再看配置、最后看业务返回值”的排查顺序,并将每次验证的关键输出存档,作为后续复现与定位的依据。掌握这套日志驱动的调试方法,比死记命令更有价值,也是逆向工程中通用且重要的工程素养。
4.8 环境复现、脚本化与工作室协作
真机调试往往伴随着大量重复操作:连接设备、验证环境、推装 APK、配置作用域、拉取日志。把这些操作固化为脚本,不仅能减少手工失误,还能帮助工作室成员快速复现同一套环境。例如,可以把设备序列号、APK 路径、配置键值抽成变量,写成一个 PowerShell 脚本,依次执行设备检测、环境验证、APK 推送与安装;在接入新设备时,只需替换序列号即可复用。对于配置,也可以预先准备多份 JSON 模板,按需切换。
团队协作层面,建议在项目文档中沉淀一份“环境基线表”,记录使用的 Root 方案版本如 Magisk 30.7、Zygisk Next 1.5.2、LSPosed v2.2.1、目标设备型号与系统版本(如 Pixel 7 Pro / Android 16)、以及关键配置项的推荐值。这样当某个成员遇到问题,其他人可以依据基线快速对比差异,避免“同一份代码在不同环境表现不同”的困惑。日志与验证输出也应按日期归档,作为排查与复盘的一手依据。
最后要强调的是,这类调试能力最终会沉淀为一种可迁移的工程素养:把“手动操作”升级为“可复现流程”,把“经验”沉淀为“文档与脚本”。这不仅适用于定位 Hook 实验,也适用于 Android 逆向、自动化测试乃至更广泛的移动安全研究,是工作室项目中最值得刻意练习的能力之一。
4.9 性能与稳定性注意点
在真机长期运行时,还需要关注性能与稳定性。由于 LocationHooker 会在目标 App 进程内运行,其 Hook 逻辑的性能直接影响 App 的流畅度:配置读取被设计为后台线程轮询 + 内存缓存,就是为了避免在主线程引入磁盘 I/O;抖动计算使用 OU 过程,参数经过约束,避免无界漂移带来的异常。实际部署时,应避免在一个设备上同时启用过多高开销模块,并留意目标 App 是否出现卡顿、掉帧或 ANR。
稳定性方面,建议保持 Root 环境、Zygisk、LSPosed 及各模块版本的一致性与可回溯性,升级系统或框架前先备份配置;同时观察 LSPosed 日志中是否有 Hook 失败或异常堆栈,及时定位是否因作用域、类加载或版本差异导致失效。把“能跑起来”提升到“稳定可复现”,是工程化能力的重要体现。
4.10 安全与合规实践
在整篇部署与调试过程中,安全与合规应始终排在首位。请仅在本人合法拥有、且允许自行调试的设备上进行实验,避免在他人设备或生产环境随意操作;使用的模块、脚本与配置文件应来自可信来源,并对关键步骤保留记录,以便回溯。需要明确的是,虚拟定位、环境伪装等技术一旦用于绕过真实业务的风控规则,可能构成对平台服务协议的违反,甚至触犯相关法律法规,由此产生的账号封禁、数据损失与法律风险均由使用者自行承担。
作为高校安全工作室的学习项目,我们更应把这类技术当作理解系统底层原理的教学素材,而不是牟利或恶作剧的工具。建议以“最小必要、合法合规、可追溯”为原则开展研究:明确实验目标与边界,只在可控环境内验证,结束后及时清理。只有建立在合规前提下的研究,才能真正沉淀为有价值的工程能力。
4.11 常用 ADB 命令速查
为便于真机操作,这里汇总一份常用的 ADB 命令速查。连接与设备管理:用 adb devices 查看已连接设备,用 adb -s 序列号 指定目标设备;进入设备 shell 用 adb shell。进程与注入检查:用 ps -A 查看进程,用 cat /proc/<pid>/maps 查看内存映射以确认 libzygisk.so 与 lspd 相关 so 是否加载;要获取某个包名的 PID,可用 pidof 配合包名。
安装与配置:用 adb push 把 APK 推送到 /data/local/tmp,再用 adb shell su 0 -c "pm install -r 路径" 以 root 安装;用 adb pull 拉取配置文件;用 adb shell pm list packages 查看已安装应用。日志与状态:用 adb logcat 查看日志,可配合 --pid 过滤指定进程;用 adb shell settings get global development_settings_enabled 查询开发者选项状态。这些命令覆盖面广且通用,掌握后不仅能用于本文场景,也能迁移到其他 Android 调试任务中。
五 自研DevModeHide 绕过模块原理
5.1 开发者选项检测机制
不少风控强度较高的应用会检测设备是否开启开发者选项、USB 调试;一旦检测到对应状态,就判定运行环境异常,进而限制应用正常使用。
该检测的核心原理,是读取系统 Settings 内两项关键配置键值: Settings.Global.DEVELOPMENT_SETTINGS_ENABLED 与 Settings.Secure.ADB_ENABLED。 应用调用 Settings.Global.getInt(contentResolver, "development_settings_enabled") 这类系统 API,就能够读取到开发者选项的开关状态。
如何读取呢:应用借助 Android 的 ContentResolver 访问系统 Settings 数据库。Settings.Global、Settings.Secure 本质是系统内置的键值数据库,所有配置项都存放在系统的 settings 表中。 应用传入对应的 Key,调用 getInt() 接口,系统服务会查询数据库并返回 0/1:0 代表关闭,1 代表开启。整个过程不需要额外权限,普通应用默认就可以读取这两项配置,这也是这类检测方式广泛使用的原因。
5.2 核心代码(Java)
private void hookSettings() {
XposedHelpers.findAndHookMethod(Settings.Global.class, "getInt",
ContentResolver.class, String.class, new XC_MethodHook() {
@Override
protected void afterHookedMethod(MethodHookParam p) {
String key = (String) p.args[1];
if (key == null) return;
Object orig = p.getResult();
if (DEV_KEYS.contains(key)) {
XposedBridge.log(TAG + "Global.getInt(" + key + ") = " + orig + " -> 0");
p.setResult(0);
} else if (suspicious(key)) {
XposedBridge.log(TAG + "Global.getInt(" + key + ") = " + orig);
}
}
});
// getInt 有两个重载,这个必须也挂上,不然 App 走另一个入口就绕过了
XposedHelpers.findAndHookMethod(Settings.Global.class, "getInt",
ContentResolver.class, String.class, int.class, new XC_MethodHook() {
@Override
protected void afterHookedMethod(MethodHookParam p) {
String key = (String) p.args[1];
if (key != null && DEV_KEYS.contains(key)) p.setResult(0);
}
});
}
其中 DEV_KEYS 是一个静态集合,把跟“开发者/调试”相关的设置项名都收进来,命中就强制返回 0:
private static final Set<String> DEV_KEYS = new HashSet<>(Arrays.asList(
"development_settings_enabled",
"adb_enabled",
"adb_wifi_enabled",
"debug_view_attributes",
"debug_view_attributes_application",
"anr_show_background",
"show_first_crash_dialog",
"always_finish_activities"
));
注意:这个方案并不会真的把你手机上的开发者选项关掉。你在系统设置里看,开发者模式照样是开的,只是目标应用查到的结果是假的,从而“看起来没开”而已。
5.3 DevModeHide 原理
DevModeHide正是一款运行于 LSPosed 框架之上的开发者选项隐藏模块。其核心思路与 HideMyAndroid、DevOptsHide、ImNotADeveloper 等同类模块一致:
- 本质是 LSPosed / Xposed 模块,依赖 Zygisk 注入底座与 LSPosed 框架管理器,必须在 LSPosed 中激活并配置作用域才能生效。
- 通过 Hook 系统 Settings 相关 API,当目标 App 读取 development_settings_enabled 或 adb_enabled 时,在 beforeHookedMethod / afterHookedMethod 中强制改写返回值为“0”。
- 该模块运行在 Android System作用域,不会向目标 App 加载代码,只拦截系统返回给 App 的状态值。
// 原理示意: Hook Settings.Global.getInt, 让目标 App 看到“开发者选项关闭”
XposedHelpers.findAndHookMethod("android.provider.Settings\$Global", classLoader,
"getInt", ContentResolver::class.java, String::class.java, int.class,
object : XC_MethodHook() {
override fun beforeHookedMethod(param: MethodHookParam) {
if (param.args[1] == "development_settings_enabled") param.result = 0
}
})
需要强调的是,这类模块属于“应用侧欺骗”,并不会真正修改系统设置数据库的原始值——用户自己在系统设置中看到的开发者选项依旧是开启状态,仅目标 App 查询到的结果被伪装为关闭。
5.4 DevModeHide 配置与激活
DevModeHide 依赖 LSPosed 框架,配置步骤如下:
- 模块安装 将 DevModeHide 的 APK 安装到真机,安装完成后,打开 LSPosed 管理器,在模块列表中找到 DevModeHide。
- 勾选模块启用开关 进入模块详情页,打开顶部的启用开关,模块才会被 LSPosed 加载。
- 配置作用域
方案 A:作用域勾选 Android System拦截整个系统的这个接口,所有 App 读取开发者选项状态时都会被欺骗;缺点是全局生效,部分系统功能可能出现小异常。
方案 B:只勾选你需要绕过检测的目标 App,不勾选 Android System 人话:只针对指定 App 欺骗,对其他 App、系统本身无影响;但部分 App 读取系统属性的路径不一样,有可能绕过失败。
4.保存配置 + 重启生效
勾选完作用域后保存,重启手机,Zygisk 重新孵化进程,新的 Hook 规则才会加载。
5.验证是否生效
可以用 ADB 命令模拟 App 读取开发者选项状态:
adb shell settings get global development_settings_enabled
- 原始系统值是 1;
- 模块生效后,在目标 App 侧读到的值被 Hook 返回 0;
注意:这条直接在 adb shell 查询,读到的仍然是系统真实值 1,因为它只拦截目标 App 的读取返回值,adb 本身不会被欺骗,这也是这个模块的特点。
6.补充踩坑说明
- 只改返回值,不会关闭你手机设置里的开发者选项,你进设置页依旧能看到开发者选项是打开的;
- 如果目标 App 换了检测方式,即读取 build.prop、读取 su、读取 magisk 标识等,本模块就失效,它只负责拦截 development_settings_enabled、adb_enabled 这两个开关;
- 如果 LSPosed 日志里提示 Hook 失败,检查 ZygiskNext、lspd 是否正常运行,以及作用域有没有选错。
5.5 作用域配置建议
DevModeHide 属于对系统组件的 Hook,必须在 LSPosed 中配置作用域为“系统框架 ”以及目标 App。不建议全局勾选所有应用,因为全局 Hook Settings 极易导致系统设置崩溃或无线调试异常。
5.6 局限性与配合方案
DevModeHide 仅对 Java 层 Settings API 的查询生效。如果目标 App 采用底层方式检测,仅依靠该模块无法完成拦截:包括 Native 层调用 __system_property_get 读取系统属性、直接读取 /proc 目录、执行 getprop 命令、通过底层 Binder 接口查询 ADB 状态等。
这类底层检测链路,需要搭配 Shamiko + Magisk DenyList 隐藏 Root、Zygisk 相关特征,二者分工互补:DevModeHide 负责 Java 层开发者选项状态伪装,Shamiko+DenyList 负责屏蔽底层 Root 与系统属性特征,共同实现完整的环境隐藏。
5.7 综合配置建议与方案对比
DevModeHide 负责的是“开发者选项状态”这一类弱风控特征的伪装,其适用范围取决于目标 App 的检测深度。对仅通过 Settings.Global.getInt 读取 development_settings_enabled、adb_enabled 的普通检测,配置作用域为 Android System 即可全局生效;对检测更强的应用,则建议将作用域限定为单个目标 App,避免全局 Hook 影响系统设置稳定性,同时配合 Shamiko + Magisk DenyList 隐藏底层 Root 特征。需要明确的是,它与 LocationSpoofer 的分工不同:前者针对“是否开启开发者选项/调试”的状态欺骗,后者针对“定位与无线电环境”的数据伪装,二者属于不同维度的检测对抗,可以搭配使用,但不应混为一谈。
从方案选型角度,若目标仅为开发者调试定位,可直接使用系统自带的“模拟位置”选项;若需更真实的坐标与轨迹,则选择 LocationSpoofer 这类系统级 Hook 方案;若还需对抗“检测开发者选项/调试状态”的风控,则叠加 DevModeHide。三者的复杂度、生效范围与风控强度依次上升,读者应根据实际需求与合规边界选择最小可用方案,而不是一味堆叠模块。
5.8 与 LocationSpoofer 的联动配置
在实际风控对抗场景中,LocationSpoofer 负责把“定位与无线电环境”伪装得足够真实,DevModeHide 负责把“开发者选项 / 调试状态”伪装成未开启,二者面对的是不同维度的检测。将它们配置在同一台真机上协同工作,需要留意作用域的划分:LocationSpoofer 通常需要勾选目标地图应用与系统框架,以便对定位 API 生效;DevModeHide 则建议在 Android System 作用域运行,以拦截系统返回给所有应用的设置状态。两套作用域并不冲突,但都要避免无谓地扩大到全部应用,以免影响系统稳定性。
配置完成后,建议先分别验证、再联合验证。先单独确认 LocationSpoofer 能让目标 App 读到期望位置的坐标与正常卫星状态;再单独确认 DevModeHide 能让目标 App 读到“开发者选项关闭”;最后再在同时开启两个模块的情况下,通过日志确认两者各自生效、互不干扰。这种“分而治之、逐层验证”的方式,可以显著降低联合调试时定位问题的难度。
需要提醒的是,模块叠加虽然能覆盖更多检测维度,也会增加系统的不确定性与维护成本,并非越多越好。读者应根据实际测试目标选择必要的最小组合,并在合法合规的范围内使用。
第六章 合规与风险提示
LocationSpoofer 与 DevModeHide 等模块本质上属于系统级注入与反检测工具。官方 README 明确声明:本程序仅供学习研究、技术交流以及个人合法合规测试(如开发者定位测试、设备兼容性调试)使用,使用者请勿将其用于任何违法违规或违反平台服务协议的活动欺诈等。使用此类模块可能造成账号封禁、数据丢失、法律纠纷或其他直接、间接损失,责任均由使用者自行承担。
从技术角度看,反作弊检测与绕过是一个持续对抗的过程:Java 层 Hook 可被 Native 层、内核层检测覆盖,且目标 App 一旦在一次请求中发现异常,可能留下风控记录,反复测试风险更高。任何绕过方案都应在合法、合规、可控的测试环境内使用。
第七章 结语
本文完整梳理了 LocationSpoofer 从系统架构、GPS 物理引擎、反检测套件到无线电环境克隆的原理,并结合核心源码 LocationHooker.kt 讲解了坐标翻译、OU 抖动、Mock 标志抹除与高德 SDK 专属 Hook 的实现;随后给出 Pixel 7 Pro(Android 16)真机上的完整部署流程,并说明了配套绕过模块 DevModeHide 的检测机制与实现原理。希望这篇博客能帮助读者理解“系统级虚拟定位为什么能骗过强风控应用”的底层逻辑,并始终将其用于学习研究与合规开发调试场景。
从工程实践的角度看,LocationSpoofer 生态给逆向学习者的启示是:真正的系统级技术往往不是单一技巧的堆砌,而是围绕一个核心目标,把架构设计、物理建模、反检测策略与真机验证串成一条完整链路。读者若能以本文为起点,逐步吃透 Root 方案选型、Zygisk/LSPosed 注入原理、ART 方法替换机制与分层反检测思想,再在真机上亲手完成一次“从部署到日志验证”的闭环,就足以建立对 Android 底层运行机制与移动安全攻防的体系化认知。
最后再次强调:一切系统级注入与反检测技术,都应当在合法、合规、可控的学习研究与开发调试环境中使用,并遵守相关平台的服务协议与法律法规。技术本身是中性的,善用与滥用取决于使用者。希望这篇博客能为工作室同学提供一份结构清晰、可复现的逆向学习参考资料,也期待大家在此基础上继续深入,探索更多 Android 底层的可能性。
延伸学习与参考资料
为便于读者进一步深入,这里列出几个值得展开的学习方向。其一,Android 系统架构与定位框架:建议阅读 Android 官方文档中关于 Location、LocationManager、LocationProvider 与 GNSS 的说明,理解定位数据流;其二,Hook 与逆向工具链:深入学习 LSPosed / Xposed 的开发文档,掌握 XposedHelpers、XC_MethodHook、findAndHookMethod 等 API 的用法,并了解 APKTool、jadx、Frida、Magisk 等常用工具的基本原理;其三,坐标系统:研究 WGS-84、GCJ-02、BD-09 三者之间的转换算法与国内测绘法规背景,这是理解定位类 App 行为的重要基础。
此外,KernelSU 与 APatch 的文档对理解不同 Root 方案的注入路径很有帮助;Android 系统源码中关于 Settings、AppOps、Location 服务的实现,则是深入底层机制的一手资料。建议读者以本文为索引,按需查阅上述官方文档与源码,逐步建立起属于自己的知识体系。
总结而言,围绕 LocationSpoofer 生态展开的这次 Android 逆向学习,覆盖了从底层 Root 权限方案、Zygisk/LSPosed 注入框架、ART 方法替换机制,到 Java 层定位 API 与 Mock 标志抹除、无线电环境克隆、卫星与 NMEA 生成,再到真机部署与日志验证的完整链路。它不仅帮助我们理解了一个具体模块的工作方式,更重要的是建立了一种“全链路、分层对抗”的系统思维:真实环境的一致性、时序与类加载的敏感性、性能与稳定性的平衡,这些都是移动安全攻防中反复出现的核心主题。
希望这份博客能够成为工作室同学的一份入门与进阶参考。学习没有捷径,但清晰的结构、可复现的步骤和不断追问原理的习惯,能让每一步都走得更扎实。祝愿大家在 Android 逆向与移动安全的探索中,不断积累、持续精进。
在信息化与移动互联网高度发达的今天,位置服务已成为无数应用的基础能力,对位置真实性的校验与伪装也随之成为安全攻防的重要一环。对初学者而言,与其追逐某一款工具,不如扎扎实实理解其背后的系统原理与工程权衡。当你能够独立分析一份 Hook 源码、独立完成一次真机部署、独立定位并修复一个注入问题,你便已迈入了 Android 底层与移动安全研究的大门。后续还可在此基础上,进一步拓展到 Frida 动态插桩、协议逆向、加固对抗等更深的领域,形成完整的知识闭环。
行文至此,希望读者带走的不只是一个模块的用法,而是一套观察 Android 系统与移动安全的视角。真正的成长来自持续的实践与思考——从读懂一段源码,到亲手改一处逻辑,再到独立解决一个真机问题,每一次突破都在夯实你对底层机制的理解。愿你在 Android 逆向与移动安全的学习道路上,保持好奇、守住底线、行稳致远。
最后,也欢迎读者在掌握本文内容后,继续关注开源社区在 Root、虚拟定位、反检测与移动安全方向的最新进展。技术社区的价值在于开放与分享,无论是查阅源码、参与讨论,还是贡献自己的实现,都能让知识在交流中不断生长。愿我们都能在合规与热爱的边界内,把技术用在对的地方,也把这份认真钻研的劲头延续到更广阔的领域。